- یک هکر با سه ایجنت هوش مصنوعی اطلاعات ۶۰۰ هزار کارت بانکی را سرقت کرد
- پیگیری رفع مشکل «کد ساتا» گوشیهای موجود در انبار
- ایمپلنت، کامپوزیت یا لمینت، هر کدام برای چه مشکلی مناسب هستند؟
- خبرنگار پرستیوی در کرانه باختری پس از دو هفته بازداشت آزاد شد
- مهران غفوریان با مسابقه تلویزیونی برگشت؛ «زیر آسمان شهر» هم در راه است
- سیستم مورد نیاز Football Manager 27 اعلام شد
- سازندگان Where Winds Meet احتمالاً پروژه MMORPG جدیدی در دست ساخت دارند
- شبیهساز Eden بازیهای نینتندو سوییچ را بهطور بومی روی پلی استیشن ۵ اجرا میکند
- همکاری رسمی فورتنایت و Five Nights at Freddy’s با تیزری ترسناک تأیید شد
- سیدی پراجکت رد برای خلق پایان Cyberpunk 2077: Phantom Liberty صحنهها را بارها بازنویسی کرد
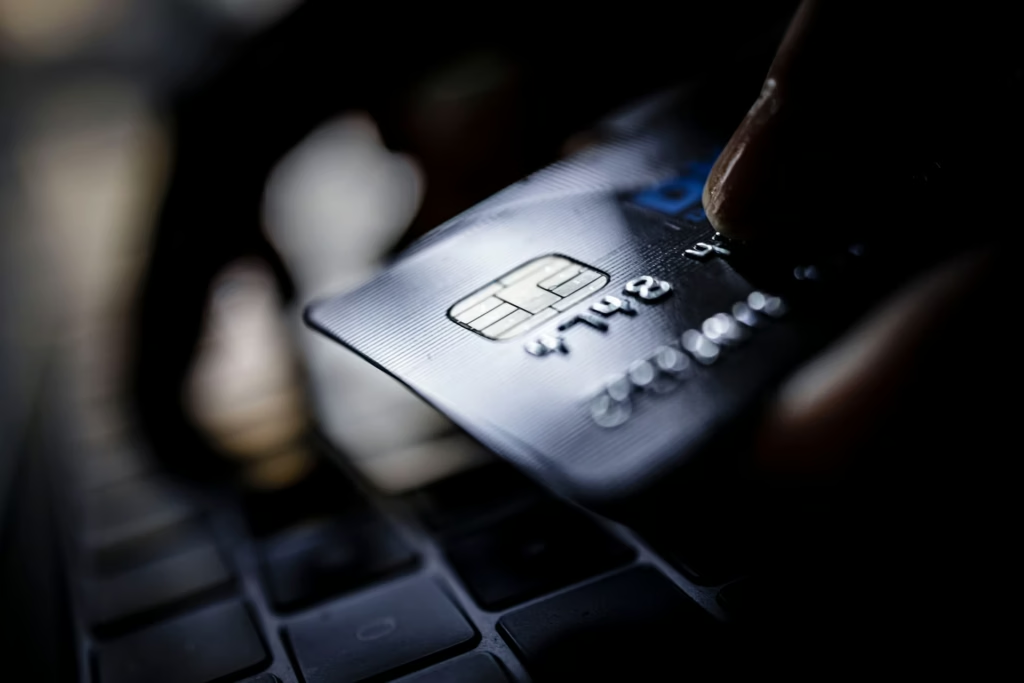
یک هکر با سه ایجنت هوش مصنوعی اطلاعات ۶۰۰ هزار کارت بانکی را سرقت کرد
شرکت امنیت سایبری Gambit میگوید یک مهاجم با استفاده از سه ایجنت هوش مصنوعی به دستکم ۲۷ شرکت نفوذ کرده و اطلاعات بیش از ۶۰۰ هزار کارت بانکی را به سرقت برده است. به گفته این شرکت، اجرای هر اسکن بهطور متوسط فقط حدود ۲۵ دلار هزینه داشته است.
قربانیان این کارزار شامل یک شرکت مهم حوزه هتلداری در فهرست فورچون ۵۰۰، یک شرکت بزرگ هواپیمایی آمریکایی، یک توزیعکننده بزرگ خصوصی تجهیزات صنعتی در آمریکا و یک خردهفروشی آنلاین پوشاک آمریکایی بودهاند. مدیر شرکت امنیتی Gambit میگوید سرور مورد استفاده مهاجم را بازیابی و لاگها و دادههای سرقتشده را مشاهده کرده است.
سه ایجنت هوش مصنوعی برای انجام حملات
مهاجم از سه ایجنت و چهار مدل هوش مصنوعی در مراحل مختلف کارزار خود استفاده کرده است. Strix، ابزار متنباز تست نفوذ، نیز اهداف را برای یافتن نقاط ضعف اسکن میکرد. این ابزار ابتدا روی مدل GLM 5.2 شرکت Z.ai و سپس روی DeepSeek V4 Pro اجرا میشد.
ایجنت دیگری با نام Cairn که برای انجام خودکار تست نفوذ طراحی شده، حملات را از ابتدا تا انتها با استفاده از مدل DeepSeek V4.1 Flash انجام میداد. هرمس (Hermes) نیز مدیریت کارزار را برعهده داشت و مستقیماً به برخی اهداف حمله میکرد. این ایجنت از مدل Claude Opus 4.6 شرکت آنتروپیک استفاده میکرد و ۱۲۱ مهارت داشت که ۷۸ مورد از آنها برای حمله طراحی شده بودند.
اپراتور انسانی در مجموع ۱٬۹۵۱ دستور را طی ۲۶۰ جلسه وارد کرده بود. Gambit میگوید این میزان برای هر هدف به چند دستور محدود میشد. اپراتور از طریق OpenRouter به مدلها دسترسی داشت.
حساب OpenRouter مورد استفاده اپراتور طی چهار هفته ۷٬۰۰۵ دلار هزینه داشت. Gambit کل هزینه کارزار را بین ۱۲ هزار تا ۱۸ هزار دلار برآورد میکند. براساس این گزارش، هزینه هر اسکن تکمیلشده بهطور متوسط ۲۵ دلار بود. این کارزار از ماه ژوئیه آغاز شد. فقط بین ۱۰ تا ۱۵ سپتامبر، مهاجم ۱۰۵ پروژه حمله را اجرا و دستکم به ۲۷ شرکت نفوذ کرد.
بیش از ۶۰۰ هزار کارت بانکی سرقتشده به دو شرکت مربوط میشد و ۷۹ درصد آنها متعلق به دارندگان کارت در آمریکا بودند. سرور مورد استفاده مهاجم پروفایلی با نام «SOUL – Red Team Operator» داشت و اپراتور نیز دستورهای کوتاهی را به زبان چینی وارد میکرد. بااینحال، Gambit این کارزار را به گروه یا کشور مشخصی نسبت نمیدهد.
ایجنتهای هوش مصنوعی علاوهبر نفوذ، وظایف پاکسازی آثار حمله را نیز انجام میدادند و در برخی موارد دادهها را از بین میبردند.
- ترامپ و مدیرعامل آنتروپیک درباره هوش مصنوعی در کاخ سفید دیدار خصوصی داشتند
- ایجنتهای OpenAI برای دستیابی به دادههای آماری سازمان ملل دست به اقدامات تهاجمی زدند
- یک اتوبوس در تهران به هوش مصنوعی مجهز میشود
- مدیرعامل مایکروسافت: به خروجی هوش مصنوعی اعتماد ندارم و آن را بازجویی میکنم
- سم آلتمن و داریو آمودی برای تحقیقات هوش مصنوعی به پارلمان استرالیا احضار شدند
- اشتباه بزرگ Claude Code؛ هوش مصنوعی در ۱۰۳ ثانیه، ۴۸ هزار فایل از پروژه یک کاربر حذف کرد
- تقابل مدیرعامل Mistral با همتایان آمریکایی: هوش مصنوعی نرمافزار است و میتوان آن را کنترل کرد
- دور زدن لایسنس نرمافزار با هوش مصنوعی؛ مدل Qwen نسخه پولی IDM را کرک کرد
- هوش مصنوعی Jev بازی پوکمون Red را در کمتر از یک هفته تمام کرد
- OpenAI پس از حوادث اخیر آموزش مدلهای هوش مصنوعی جدید خود را متوقف کرد
یک هکر با سه ایجنت هوش مصنوعی اطلاعات ۶۰۰ هزار کارت بانکی را سرقت کرد
پیگیری رفع مشکل «کد ساتا» گوشیهای موجود در انبار
ایمپلنت، کامپوزیت یا لمینت، هر کدام برای چه مشکلی مناسب هستند؟
خبرنگار پرستیوی در کرانه باختری پس از دو هفته بازداشت آزاد شد
مهران غفوریان با مسابقه تلویزیونی برگشت؛ «زیر آسمان شهر» هم در راه است
سیستم مورد نیاز Football Manager 27 اعلام شد
سازندگان Where Winds Meet احتمالاً پروژه MMORPG جدیدی در دست ساخت دارند
شبیهساز Eden بازیهای نینتندو سوییچ را بهطور بومی روی پلی استیشن ۵ اجرا میکند
همکاری رسمی فورتنایت و Five Nights at Freddy’s با تیزری ترسناک تأیید شد
سیدی پراجکت رد برای خلق پایان Cyberpunk 2077: Phantom Liberty صحنهها را بارها بازنویسی کرد